

Black Hat USA 2026に参加しました!
~AIエージェントが攻守両面の主役になる年、そしてDEF CON 34~
今回は、世界有数のセキュリティ関連イベントであるBlack Hat USA 2026の現地レポートをお届けします。海外出張としてラスベガスを訪れるたびに感じるのは、セキュリティの世界では新しい技術が生まれる速度も、それを事業に変える速度も非常に速いということです。今回のBlack Hat USA 2026では、AI SOCという言葉だけでなく、AIエージェントそのものを守る、あるいはAIエージェントに守らせる、という議論が一気に前面へ出てきました。
2025年のBlack Hatでは、AI SOCは現実的なのか、という問いを立てて参加しました。2026年の現地で感じたのは、AI SOCはもはや単独の流行語ではなく、複数のAIエージェントが調査、判断、対応、統制まで役割分担して自律的に活動するエージェントAI環境を前提に進みつつあるということです。一方で、AIエージェント自身が新たな攻撃対象にもなります。つまり今年は、AIをセキュリティに使う話と、AIをセキュリティで守る話が、いよいよ同じ土俵に立った年であると感じました。
1.Black Hatとは?
まず、Black Hat USA 2026の概要です。会場は例年同様ラスベガスのMandalay Bay Convention Centerで、2026年8月1日から6日にかけて開催されました。参加者は20,000人以上、Business Hallには470社以上のベンダーが出展し、世界最大級のセキュリティカンファレンスにふさわしい規模となりました。下表では、これまで書いてきた2024年と2025年の内容に2026年を加え、主要テーマの変遷を振り返ります。
| 2024年8月3日~8日 | 2025年8月2日~7日 | 2026年8月1日~6日 | |
| 19,000人前後 | 22,000人前後 | 20,000人前後 | |
|
140 |
161 |
公式スケジュール掲載セッション多数 | |
| 約350社 | 約390社 | Business Hall 470社以上 | |
| ラスベガス Mandalay Bay Convention Center | ラスベガス Mandalay Bay Convention Center | ラスベガス Mandalay Bay Convention Center | |
| DEF CON 32と連続開催 | DEF CON 33と連続開催 | DEF CON 34と連続開催 Healthcare Summitも新設 |
|
| 生成AIをセキュリティにどう活用するかが立ち上がり始めた段階 | AI SOC、CTEM、自動ペンテストなど、AIのマシンスピードで運用を変える議論が現実味を帯びた段階 | AIエージェントが攻守両面の主役となり、AIを使うだけでなくAIを統制する段階 | |
| 生成AI活用、攻撃自動化、セキュリティ運用効率化 | AI SOC、CTEM、Auto PenTest、AIによる事後対処と事前対応 | AI Runtime、Agent Trust、NHI管理、AI Control Plane、エージェント統制 | |
| AIをセキュリティに使い始める年 | AIでセキュリティ運用を速くする年 | AIを統制しながら使う年 |
今年の大きな変化
2026年のBlack Hat USAを一言で表すなら、「AIエージェントが攻守両面の主役になる年」だったと思います。2025年は、AI SOCや自動化によって人の運用をどこまで支援できるのか、という問いが中心でした。2026年はそこから一段進み、AIエージェントそのものが新しい攻撃対象領域(アタックサーフェス)になり、同時にAIエージェントが新しい防御ツールにもなる、という構図が明確になりました。
現地で見たBusiness Hallも、その変化をよく表していました。AI SOC、AI Runtime、Agent Trust、NHI管理、AppSec、CTEM、Auto PenTest、DSPMなど、従来からある領域が単に置き換わるのではなく、AIのマシンスピードや自律性を前提に再構成されている印象です。ゼロトラストや侵入前提の考え方は古くなったのではなく、多層防御の前提条件として積み上がっていました。
日本から見るべきポイント
今回特に感じたのは、お客さまも、競合も、ディストリビューターも、現地で最新トレンドを直接吸収しているということです。日本からも金融、製造、IT、ディストリビューター、セキュリティベンダーなど、多様な立場の方と現地でお会いしました。最新技術を知るという意味では、もはや国内で情報を待つだけでは遅いのだと改めて感じました。
ただし、現地で見た製品をそのまま日本のお客さまに持ち込めばよい、ということではありません。日本ではどうしても機能比較や○×表で選びたくなります。それ自体は悪いことではありませんが、その前に「何を達成したいのか」「成功要件は何か」「どの運用に組み込めるのか」を考える必要があります。今回の出張では、製品のスペックよりも、その製品がどのような課題を解決しようとして生まれたのかを意識して見るようにしました。
ビジネスホールから見えた市場の地図
Business Hallでは470社以上が出展していました。今回、会場で撮影した75社を分類すると、AI Security/AI Runtime、SOC・MDR・AI SOC、CTEM/ASM、Auto PenTest、DSPM、Identity、SASE、AppSec、OT、Ransomwareなど、多くの領域に分かれます。数だけを見るとゼロトラスト系も引き続き大きいのですが、訴求の中心は明らかにAIエージェント、自律防御、先回り防御※へ移っていました。
3つの共通トレンド
私なりに整理すると、2026年の共通トレンドは大きく3つです。1つ目は、AIエージェントが新しい攻撃対象領域(アタックサーフェス)になること。2つ目は、LLMの攻撃的活用が理論から実践に入ったこと。3つ目は、防御側が「AIの統制」と「先回り防御」の二軸で対抗し始めたことです。
2025年の時点では、AIはマシンスピードでSOCを支援する存在、あるいは攻撃者が使う補助ツールという見え方が強かったと思います。2026年は、それが一段進みました。AIエージェントが自律的に振る舞い、他のエージェントと連携し、人間が全てを逐次指示しなくてもタスクを進める世界が、セキュリティの現場にも入ってきています。
そのため、従来のようにあらかじめ権限を決めておけば安全、という考え方だけでは足りません。AIエージェントが実行時に何をしようとしているのかを見て、必要に応じて止める、制限する、記録する。つまり、静的な設定だけでなく、動的に制御することが重要になってきています。
下図は、ビジネスホールでブースの様子を撮影した展示企業75社を防御モデル(侵入前提、ゼロトラスト、高速トリアージ、先回り防御、フロンティアAI)で仕分け、整理した分布図です。人による運用と既知の脅威への対処の組み合わせから、AIの自律運用と未知の脅威への適応の組み合わせへ、トレンドが移ってきた様子を示しています。
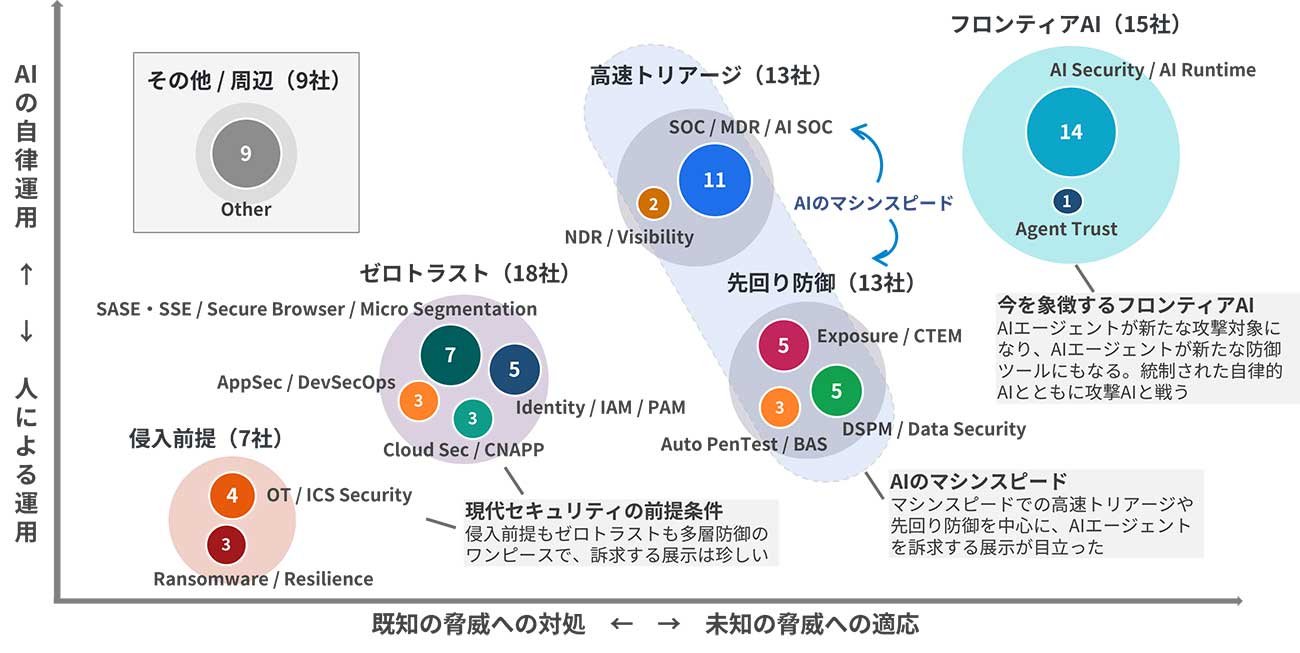
図1: 展示企業の分布
印象に残った展示・面談
ここからは、会場で特に印象に残った展示や個別面談について書きます。すべてを細かく紹介すると長くなるので、今回は当社のお客さまへの提案や今後のソリューション開発の参考にできそうだと感じたものを中心に取り上げます。
今年の主役は、AIを使うセキュリティから、AIを統制しながら使うセキュリティへ
BlinkOps、Adaptive Security
会場を歩いていて思わず足を止めたのはBlinkOpsです。「One Platform. Agentify Everything.」という展示の通り、脅威ハンティング、脆弱性管理、GRC、IAMなど、複数のAIエージェントが役割を持って動く世界を前面に出していました。従来型SOARのように決められたプレイブックを実行するだけではなく、決定論的な処理とエージェントの推論を組み合わせ、セキュリティ運用を大きく拡張しようとしている点が印象的でした。Adaptive Securityは、ロボット同士のボクシングでAI対AIの世界を表現したようで、見せ方が非常に面白いと感じました。製品としては、AIフィッシング訓練、AIメールセキュリティ、AIガバナンス、人的リスクのスコア化などを扱っているようです。ディープフェイクやヴィッシング※を前提に、人を狙う攻撃へAIで備えるという切り口は、日本のお客さまにも説明しやすいテーマだと思います。
-
※
ヴィッシングはVoice Phishing(音声通話を使ったフィッシング)のこと
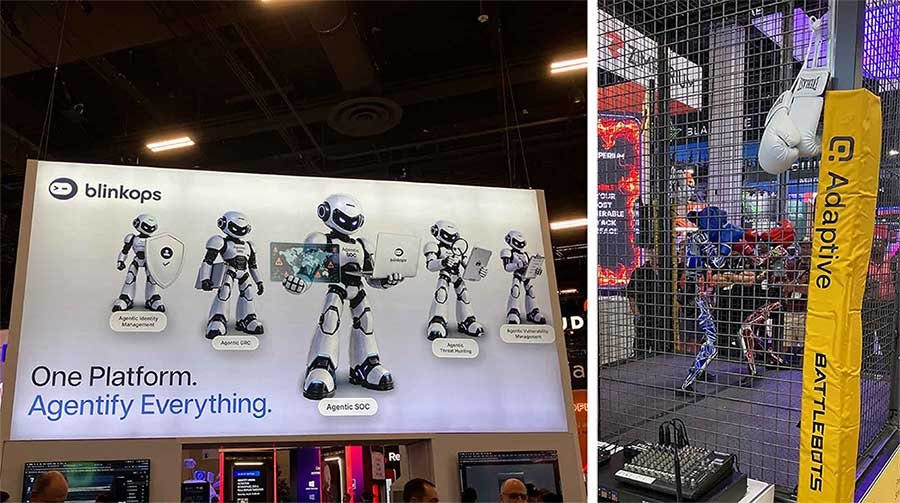
図2:(左)BlinkOps、(右)Adaptive Security
Crogl、Kai Cyber
Croglは、エアギャップ環境でもAIが調査を代行できる点が印象的でした。AI SOCとして調査・脅威ハンティング・報告を担うだけでなく、CVEを起点とした影響範囲評価まで行うため、高速トリアージと先回り防御の両方にまたがる存在です。クラウドにデータを出せない金融・公共・製造のお客さまに対して、AI活用の現実的な選択肢になり得ると感じました。
KaiはBlack Hatの会場近くで個別に面会しました。Kaiは、アラートが出た後の大量の処理を代替するAI SOCというより、アラートが出る前に原因や脆弱性を潰していく先回り型の統合基盤として理解しました。資産、脆弱性、ログを横断し、パッチ適用やSIEMログ最適化まで含めて運用を効率化する考え方です。MSSPとして少人数で高い価値を出す、という観点でも興味深い製品でした。
Mate Security、7AI
Mate Securityと7AIは、どちらもAI SOC領域ですが、見ている世界が少し違います。7AIはSOC業務のうち人が行う必要のない作業をAIエージェントへ移譲し、Tier1業務や大量アラートの調査・分析を代行する方向です。一方、Mateは組織固有の文脈をSecurity Context Graphとして蓄積し、過去の調査手順や判断根拠を再利用します。
あえてどちらを優先すべきかと聞かれれば、私はMate Securityを評価しています。理由は、自動化の仕組みは7AIがうまく作り込まれていると感じましたが、組織のコンテキストでアラートを理解するという考え方は最新トレンドを捉えており、SOC運用の属人化を解消するうえで極めて重要だからです。すべてのアラートを一律の優先度で対応するのは、いずれ限界を迎えます。誰が見ても一定水準で調査できる状態を作る、という意味では、日本のお客さまにとっても現実的な価値が大きいと感じました。
TrendAI
TrendAIは、中堅企業向けの統合セキュリティプラットフォームとして、ログ統合、AI相関分析、脆弱性の独自スコアリング、侵入経路の可視化、DSPMによる個人情報検出などを一つにまとめています。500~8,000名規模の中堅企業を明確に対象にしているそうで、人材不足の中で運用負荷を下げたい国内のお客さまと相性が良いと感じました。
MIND、Onyx Security
MINDはAIネイティブなDLP、Onyx SecurityはAI Control Planeとして整理できます。MINDは、生成AIへの機密情報送信など、AI活用に伴うデータ漏えいリスクに対して、意味や文脈を理解して検知・制御する製品です。Onyx Securityは、社内で使われるAIサービス、MCPサーバ、AIエージェントを一元的に可視化・統制し、プロンプトインジェクションやJailbreakといったAI固有リスクにリアルタイムで介入します。MINDがデータ側、Onyx SecurityがAI利用そのものを守ると考えると、組み合わせて説明しやすいと思います。
本章の最後に一言付け加えますが、ここまでの各ソリューションの評価は、あくまでBlack Hat USA 2026に参加した時点のものです。特に最近は、AIによる技術革新のスピードが著しく向上しており、評価があっという間に逆転することは十分過ぎるほどありえます。執筆している今このタイミングで、評価の逆転が起こっているかもしれません。そうなると、机上の○×表による比較は大きな意味を持たないと考えます。自分たちにとって何が成功要件なのか、しっかりと整理しておくことが重要です。
-
※
本記事で紹介する内容は展示・講演・面談で得た情報に基づくものであり、実際の機能提供や動作を保証するものではありません。
DEF CON 34で見た実践の場
Black Hatの後半からは、同じラスベガスでDEF CON 34も始まりました。筆者と同行したエンジニア2名が参加しました。ここからは、エンジニアのレポートを引用しつつ執筆を進めます。
Black Hat自体がRSAカンファレンスに比べると、より技術者向けイベントと感じられますが、DEF CONは参加者が自ら手を動かす実践型のハッカーカンファレンスです。雰囲気もかなり違い、企業展示の整った世界から、研究者やハッカーの文化に近い世界へ一気に入る感覚がありました。
DEF CONでは、テーマごとに分かれたVillageが中核になっています。今回はAdversary Village、Lock Picking Village、Aerospace Village、Maritime Hacking Village、OWASP Community、AppSec Villageなどを回りました。ITだけではなく、物理錠、航空宇宙、船舶・港湾といった領域まで対象が広がっており、物理とデジタルが地続きに扱われていることを実感しました。
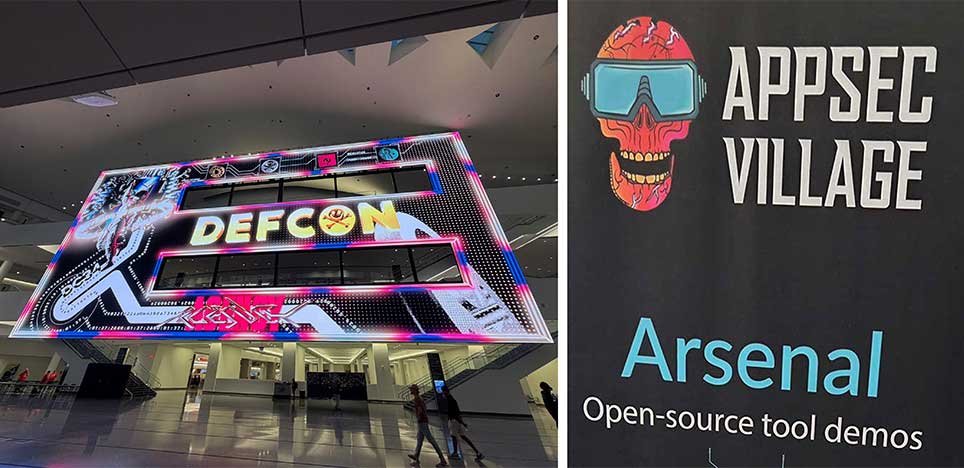
図3:(左)DEFCONの看板、(右)Villageの看板(AppSec)
実際に、Blue Team Villageの「Overflow The Jackpot CTF」にも参加しました。CTFは、隠された答えの文字列を探す競技形式の演習です。今回はTryHackMeの環境が使われており、自分でツールを入れなくても、あらかじめ用意された仮想マシン上ですぐに問題に取り組めました。
解いた問題は、暗号カテゴリの「B1t Recovery」です。ランダムな4文字の鍵とのXORで暗号化された文字列を復号する問題で、正解の先頭が「THM{」であることを利用して鍵を導き出します。XORは同じ処理をもう一度行うと元に戻る性質があるため、既知の一部情報から鍵を復元できるという、暗号運用上の基本的な弱点を体験として理解できる問題でした。
また、DEF CON 34 CTF Finalsでは、日本企業のGMOグループが中心となるチームが優勝していました。CTFを単なる趣味や競技ではなく、技術力を世界へ示す手段として活用している点は、人材育成や技術ブランディングの観点でも参考になります。
まとめ
今回の出張で最も強く感じたことは、お客さまも競合も、現地で最新トレンドを直接吸収しているということです。AI SOC、自律防御、エージェント統制、先回り防御といったテーマは、すでに海外では展示や個別商談の中心にあります。日本国内で情報を待っているだけでは、最新技術を理解する立場ではなく、誰かが整理した後の情報を評価する立場に回ってしまいます。
我々の価値の見せ所は、ただの製品比較ではなく、成功要件を先に示せること
もちろん、日本のお客さまに対しては、機能比較や○×表も必要です。しかし、それだけでは十分ではありません。重要なのは、その製品がどのような課題を解決しようとしているのか、どの運用に組み込むと価値が出るのか、何をもって成功とするのかを先に整理することです。海外の最新技術をそのまま紹介するのではなく、日本のお客さまの現実に合わせて成功要件へ翻訳することが、私たちの役割だと感じました。しかし、言うのは簡単ですが、実際に会社全体に落とし込むのは難しいです。
今後フォーカスすべき領域としては、AI SOC/自律防御、エージェント統制、先回り防御の3つを挙げたいと思います。個別製品としては、組織コンテキストでアラートを理解するMate、シャドーAIの可視化から統制に入れるONYX、アラート発生前に原因と脆弱性を排除するKai Cyberを優先的に見ていきたい領域と位置付けています。Croglも、エアギャップ対応という特殊性と無償コミュニティ版から先行検証できる点で、次点として有望です。
進め方としては、国内提供体制、既存製品との連携要件、PoCのしやすさを確認しながら、実際に手を動かして評価していくことが重要です。特に、個々のAIエージェントやそれらを統合したAI SOCは、資料を読んだだけでは本当の使い勝手や限界が分かりません。エンジニアが触り、失敗し、メーカーにフィードバックする環境を整えることが、結果的にお客さまへの提案力につながると思います。しかし、こちらも言うのは簡単ですが、実際に会社全体に落とし込むのは難しいです。失敗に寛容でなければならないからです。
セキュリティに終わりはありません。攻撃者がAIを使うなら、防御側もAIを使うだけでなく、AIをどう統制するかまで考える必要があります。ユニアデックスとしても、国内外の最新トレンドを継続的に吸収し、お客さまにとって現実的で実装可能な形にして届けていきたいと思います。
筆者プロフィール
佐藤 大介 さとう だいすけ
ユニアデックス株式会社
ソリューションマーケティング本部 企画開発部 クリエイト室
CISSP(2024年6月~)
エンジニア
山崎 えりな やまざき えりな
ユニアデックス株式会社
セキュリティサービス本部 セキュリティコンサルティング部 技術三室
山崎 諒 やまさき りょう
ユニアデックス株式会社
セキュリティサービス本部 セキュリティコンサルティング部 技術一室
(CISSP, CEH, RISS)
関連コラム
-
RSA Conference 2026 現地レポート
~AIは「使うツール」か…今回は、世界最大級のセキュリティイベントであるRSA Conference(以下、RSAC)2026の現地レポートをお…
詳しくはこちら -
Black Hat USA 2025に参加しました!
~AI SO…今回は、世界有数のセキュリティ関連イベントであるBlack Hat USA 2025の現地レポートをお届けします。海外…
詳しくはこちら -
「AI vs. AI」の構図となるセキュリティー対策
社会や企業はどう理解し、…OpenAIがChatGPTを2022年11月30日に発表して以来、多くのIT企業が同様のプラットフォームの利用やそれ…
詳しくはこちら
※
先回り防御は筆者が作った言葉で、Gartnerによれば「Preemptive Cybersecurity」とされる領域がちょうど該当していると後日知りました。これ以降も、先回り防御と表現します。